- Instalasi VirtualBox & Kali Linux. Unduh VirtualBox versi terbaru sesuai OS laptop Anda di virtualbox.org.
- Jalankan file installer dan ikuti petunjuknya hingga selesai (gunakan pengaturan default).
- Buka situs resmi Kali Linux: kali.org/get-kali/#kali-virtual-machines. Pilih opsi VirtualBox (64-bit). Unduh file
.7zatau.ovayang disediakan. - Ekstrak file yang sudah diunduh menggunakan 7-Zip atau WinRAR.
- Buka VirtualBox, klik menu Machine –> Add (atau tekan
Ctrl + A), lalu arahkan ke folder hasil ekstrak dan pilih file.vbox. - Klik kanan pada VM Kali Linux –> Settings:
- System –> Motherboard: Alokasikan RAM minimal 2048 MB (2 GB) atau disarankan 4098 MB (4 GB) jika RAM laptop –> 8 GB.
- System –> Processor: Alokasikan minimal 2 CPU Core.
- Network: Pastikan Adapter 1 teratur ke NAT.
- Jalankan VM dengan menekan tombol Start.
- Login menggunakan kredensial default: Username:
kali. Password:kali - Buka terminal di dalam Kali Linux dan tes koneksi internet: ping -c 3 google.com
- Matikan VM (Power Off), lalu di VirtualBox klik menu tiga titik/ikon di samping nama VM –> Snapshots –> Take. Beri nama “Clean State”. Ini berguna agar VM bisa di-rollback jika terjadi kerusakan di kemudian hari.
- Buka browser di dalam Kali Linux, masuk ke akun TryHackMe.
- Akses menu Access / My Access
https://tryhackme.com/access - Pilih server region terdekat (misal: Singapore / AU), lalu klik Download Access File (file berformat
.ovpn). - Buka terminal Kali Linux, navigasi ke folder Download, dan jalankan perintah: sudo openvpn nama_file.ovpn
- Biarkan jendela terminal tersebut tetap terbuka. Buka browser dan refresh halaman Access di TryHackMe hingga status bercentang hijau (Connected).
- Kerjakan modul https://tryhackme.com/room/passiverecon
- dan modul https://tryhackme.com/room/activerecon
Tag: Security
Kategori
Reverse Mango – Reverse
Untuk peserta studi grup Reverse Mango, hari ini kita akan belajar tentang reverse engeineering. Silahkan kerjakan latihan berikut:
- Tools: Ghidra, Cutter, objdump,
strings,gdb, x64dbg or IDA Free - Unduh file berikut:
- Lakukan reverse engineering dan temukan passwordnya!
- Hint: strings (nama_program) | less ; objdump -d (nama_program) | less ; strcmp
- Bila sudah berhasil lanjut unduh file berikut
- File berikutnya
Have Fun!
Kategori
Ransomware Brain Chipher
Saya baru baca blognya yohanes nugroho tentang ransomware brain cipher. Yohanes ini salah satu dewa reverse di Indonesia. Di blog itu dia share tentang reverse engineering ransomware brain cipher yang nyerang PDN. Disitu dia jelasin tentang Ransomware Lockbit, jadi brain cipher ini salah satu variannya lockbit. Walupun geng yang bikin lockbit ini udah di takedown, namun buildernya udah bocor, sehingga banyak muncul varian dari lockbit. Biasanya sebelum nyerang mereka bikin file locker.exe dan unlocker.exe. Locker.exe isinya public key, unlocker.exe isinya private key. locker.exe menghasilkan key yang unik. Malwarenya juga beda2, tergantung settingan config.json yang dipake.
Setiap locker.exe ini punya ID enkripsi yang unik. Ini buat si hacker ngenalin si korban pake kunci yang mana. Pas si korban kena ransom, file korban bakal terenkrip dan dia dapat pesan ransom, biasanya isinya alamat url yang harus dikunjungi (pake tor) dan ID enkripsi. Kalo orang buka alamat url tersebut dan masukin id enkripsi dia bisa chat sama si hacker. Lockbit ternyata udah sampe versi 3, sekarang pake algoritma Salsa20, dah gak pake AES, trus pake obfuscation juga. Yohanes dan temennya ternyata sempet menawarkan bantuan ke bssn buat ngereverse si brain cipher ini, cuman ya begitulah bssn kita. Dia coba cari sampel si ransomware dari IOC yang dishare BSSN.
Dari sampel yang dia dapet, menurut yohanes ada bug yang bisa dieksploitasi, yaitu bug keystream reuse, bahkan dia dah bikin POC nya. Dia menemukan kelemahan ransomware kalo misalnya ada 2 file di dalam satu folder, yang satu namanya pendek, yang satu namanya panjang, maka file yang namanye pendek tadi bisa dia dekrip isinya. Perbedaan panjang nama filenya harus minimal 82 karakter. Penjelasannya rada panjang tapi menarik.
tulisan yohanes bisa dilihat disini:
https://blog.compactbyte.com/2024/07/01/reverse-engineering-ransomware-brain-cipher-penyerang-pdn
tentang celah keamanan keystream reuse:
https://blog.calif.io/p/dissecting-lockbit-v3-ransomware#§keystream-reuse-vulnerability
Semoga bermanfaat!
Peneliti dari Qualsys baru saja melaporkan penemuan celah keamanan di OpenSSH. Celah keamanan ini dapat menyebabkan serangan unauthenticated remote code execution (RCE) di OpenSSH server pada Linux. Maksudnya si penyerang bisa menjalankan kode secara remote di komputer target. Celah keamanan CVE-2024-6387 ini mereka namakan regreSSHion. Menurut Qualsys ada sekitar 14 juta server OpenSSH yang bisa dieksploitasi melalui celah keamanan ini. Celah keamanan ini adalah regression dari celah keamanan sebelumnya yang telah dipatched (tambal) CVE-2006-5051. Regression maksudnya celah keamanan ini muncul lagi setelah sebelumnya dipatched pada versi sebelumnya.
OpenSSH banyak digunakan untuk melakukan remote (akses jarak jauh) sebuah komputer. Versi OpenSSH yang terdampak adalah versi sebelum 4.4p1, versi setelah 4.4p1 (kecuali versi 8.5.p1), versi setelah 8.5p1 ( kecuali versi 9.8p1). OpenBSD tidak terpengaruh dengan celah keamanan ini. Disarankan untuk melakukan patch OpenSSH, membatasi akses SSH, melakukan segmentasi jaringan dan menggunakan tools IDS. Laporan lengkap tentang celah keamanan ini bisa dilihat pada link berikut:
Semoga bermanfaat!
Kategori
Tracers In The Dark – Andy Greenberg
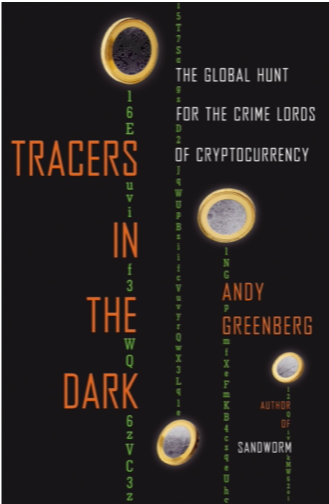
Saya baru beres baca buku Tracers In The Dark – karya Andy Greenberg. Buku ini seru banget, bercerita tentang berbagai kasus kejahatan di dunia cryptocurrency dan bagaimana polisi menyelesaikan kasus2 tersebut. Andy Greenberg sendiri adalah jurnalis security dari majalah Wired. Baca buku ini kayak baca novel thriller yang menegangkan. Andy disini cerita tentang dunia gelap yang disebut darkweb. Jadi sejak munculnya tor onion dan bitcoin, orang menganggap semua aktifitas di darkweb ini gak bisa dilacak. Karena dilindungi oleh teknik cryptography yang rumit. Sehingga bermunculan lah banyak pasar2 gelap di darkweb, seperti penjualan narkoba, senjata, dll. Semua transaksinya memanfaatkan cryptocurrency, terutama bitcoin.
Cuman secanggih apapun teknologi yang dibuat manusia pasti ada titik lemahnya. Inilah yang dicari sama para pakar crypto seperti Sarah Meiklejohn, saat itu mahasiswa s3 dari University of California San Diego. Dia coba2 beli2 barang di darkweb pake bitcoin, kemudian dia pelajari tuh catatan transaksinya di blockchain. Dia menemukan beberapa teknik yang bisa digunakan untuk melacak transaksi bitcoin, diantaranya teknik clustering. Penemuannya dia tulis di paper man with no names. Kemudian Michael Gronager, dari Denmark pendiri Chainanalysis, bikin software Reactor yang bisa digunakan untuk melacak transaksi di Bitcoin. Software ini banyak digunakan oleh polisi untuk melacak transaksi di Bitcoin.
Polisi kemudian berhasil melacak berbagai transaksi di bitcoin dan mulai menyelesaikan berbagai kasus kejahatan di darkweb. Diantaranya ada Silk Road. Silk Road ini, pada saat itu pasar gelap no 1 di darkweb. Terus ada alphabay, ini penggantinya silk road, BTC-e (crypto trading platform), Welcome To Video (child pornography) dan banyak kasus lainnya.
Di buku ini Andy bisa menjelaskan tentang teknologi crypto yang rumit dengan bahasa yang sederhana dan mudah dimengerti. Jadi buat yang gak punya background security juga bisa paham. Keren banget bukunya. Semoga Bermanfaat!
https://www.goodreads.com/book/show/60462182-tracers-in-the-dark
Kategori
Sharing di LP3I Jakarta
Tadi saya diminta sharing di acara webinar LP3I Jakarta tentang cybersecurity awareness. Seru juga, karena udah lama gak ngajar, maklum lagi jadi mahasiswa lagi. Sempet panik juga tadi, karena sekitar 15 menit sebelum acara dapet telepon dari pemkot kumamoto tentang vaksin, jadi saya baru daftar vaksin covid dan dia mau konfirmasi tentang sertifikat vaksin saya. Cuman karena dia gak bisa engrish, sementara saya juga nihongo nya masih cupu ya jadinya sama2 bingung. Akhirnya saya minta tolong ibu2 TU di ruang sebelah buat ngobrol sama petugasnya. Ternyata dia minta saya fax kan sertifikat vaksin saya. Sebelumnya saya bilang gak ada mesin fax, email aja gimana? cuman miskom lagi dia ngedikte alamat emailnya. Yah beginilah nasibnya gak bisa nihongo.
Akhirnya setelah dibantu ibu2 TU, duh namanya siapa ya kok lupa, urusan alhamdulillah lancar. Dibantu juga sama dia buat kirim fax dari kantor dia. Tinggal nunggu tiket vaksin dikirim lewat pos. Cuman si ibu2 ini malah ngerumpi pula sama petugas itu, padahal saya lagi buru2 nih ditunggu panitia webinar. Jam 11 teng baru beres dia ngerumpi, kata dia sorry si petugasnya banyak nanya2. Kayaknya begitu sih yg saya pahami. Dan akhirnya jadi juga ngisi webinar.
Alhamdulillah banyak yang nanya, yg raise hand ada 3, ada yang nanya tentang kasus hacking seorang youtuber, terus ada dosen juga yang nanya tentang subnet, sama ada mahasiswa yang pengen belajar security, cuman bingung mau mulai dari mana. Saya pernah nulis tentang belajar security bisa dilihat disini https://julismail.staff.telkomuniversity.ac.id/belajar-security/
Yg dari chat ada yang nanya tentang ransomware, yg ini saya saranin ikutin petunjuk di web nomoreransom, atau baca dulu disini https://julismail.staff.telkomuniversity.ac.id/no-more-ransom/
trus nanya tentang privasi di sosmed dijamin gak? terus ada yang nanya tentang antivirus menjamin gak 100% bisa melindungi kita.
Ada yang nanya klo mbanking bisa dikuras gak kalo ada duitnya :) ada bapak dosen yang nunjukin tentang masalah di komputernya, saya curiga kena ransomware sih. Sama apa lagi ya? ada yang kelewatkah?
Oiya judulnya emang sengaja saya bikin cybercrime? so what? (bacanya bisa pake gaya anak muda bilang so what gitu loh) maksudnya kan sekarang banyaknya orang kan kurang paham apa bahayanya cybercrime. Atau bisa juga klo dibaca dengan nada serius so what? maksudnya nanya jadi apa itu cybercrime. Gitu deh.
Slidenya bisa dilihat disini:
Thx buat bu moderator dan panitia, teasernya keren. sayang saya gak tau gimana cara share teasernya disini :) musti diupload dulu sih, tar ya klo gak males saya share disini.
semoga bermanfaat!
Kategori
Tips analisa malware
Untuk melakukan analisa malware selalu ada resiko komputer kita terinfeksi. Lebih parah lagi kalo sampe nyebar ke jaringan. Jadi analisa malware harus dilakukan secara hati-hati. Berikut ini ada beberapa tips analisa malware yang aman:
- Idealnya gunakan komputer yang berbeda dengan komputer yang kita pake sehari-hari.
- Kalo pake VM, Gunakan sistem operasi yang berbeda dengan host. Misalnya VM nya windows, Hostnya ubuntu
- Mesin untuk analisa malware tidak terhubung ke jaringan
- Untuk transfer file menggunakan Flash disk (USB), kasih label yang jelas agar tidak tertukar. Misalnya pake tulisan warna merah, (berbahaya!!)
- Kalo transfer malware menggunakan shared folder, setting folder di VM hanya “readable” , jangan writeable
- Untuk OS Windows, gunakan (ACL) Access Control List untuk mencegah eksekusi. Walaupun begitu untuk file dengan format .msi masih bisa melakukan unpacking ke TEMP dan melakukan eksekusi.
- Pada windows gunakan ekstensi yang non-executable misalnya .vir, .bin Untuk mengubah ekstensi file sebaiknya tidak menggunakan explorer, baiknya pake script atau pake tools ReNamer. Hal ini untuk mencegah eksekusi malware secara tidak sengaja dan mencegah eksploit exec pada PE icon loading.
- Jangan jalankan tools analisis pada host yang tidak statik secara keseluruhan. Contohnya De4Dot tidak sepenuhnya statik, tergantung pada metoda deobfuscation. Kalo gak yakin lakukan analisa pada mesin analisa dinamik
- Ketika ngeshare sample, gunakan archive terenkripsi dengan password “infected”
- Jangan pernah klik links/URL/C2 (command & control server)
- Jangan juganakan fitur seperti clipboard sharing antara VM dan host
- Gunakan fake network
Referensi:
dari thread Karsten Hahn https://twitter.com/struppigel/status/1617384467731185665
Kategori
Usenix 22
Conference Usenix 22 baru aja beres. Usenix ini salah satu top conference buat para satpam. Biasanya tiap tahun banyak paper2 menarik yang muncul disini. Seleksinya juga ketat banget, konon cuman 18% paper yang keterima. Padahal yang diterima lumayan banyak tahun ini ada 256 paper. List paper yang keterima bisa dilihat disini
https://www.usenix.org/conference/usenixsecurity22/technical-sessions
Proceedingnya bisa dilihat disini:
Tahun ini ada 14 paper yang dapet penghargaan Distinguished paper award: yaitu:
OpenVPN is open to VPN fingerprinting
The Antrim County 2020 Election Incident: An Independent Forensic Investigation
An Audit of Facebook’s Political Ad Policy Enforcement
Online Website Fingerprinting: Evaluating Website Fingerprinting Attacks on Tor in the Real World
Fuzzware: Using Precise MMIO Modeling for Effective Firmware Fuzzing
Attacks on Deidentification’s Defenses
Identity Confusion in WebView-based Mobile App-in-app Ecosystems
Provably-Safe Multilingual Software Sandboxing using WebAssembly
Faster Yet Safer: Logging System Via Fixed-Key Blockcipher
Automating Cookie Consent and GDPR Violation Detection
FIXREVERTER: A Realistic Bug Injection Methodology for Benchmarking Fuzz Testing
Dos and Don’ts of Machine Learning in Computer Security
Augmenting Decompiler Output with Learned Variable Names and Types
Semoga Bermanfaat!
Kategori
Mesin deteksi malware
Ada tulisan bagus yang jelasin cara kerja antivirus dari hackers-arise. Menurut mereka antivirus biasanya 4 mesin deteksi malware berikut:
- Statik
- Dinamik
- Heuristik
- Unpacking
Mesin analisa statik biasanya udah punya database malware dalam bentuk signature. Contohnya signature YARA. Cara kerja mesin statik adalah dia membandingkan signature file dengan database malware.
Mesin analisa dinamis, biasanya mendeteksi malware berdasarkan behaviournya (perilakunya). Yang pertama dilihat biasanya API calls (Application programming interfaca). Mesin dinamis menggunakan system hooks untuk mencari behaviour malware. Selain itu digunakan juga sandbox. Maksudnya antivirus membuat sebuah virtual mesin terpisah dari memori komputer host dan menjalankan malware, kemudian dianalisa perilakunya.
Mesin heuristik biasanya membuat beberapa rules untuk mendeteksi malware. Misalnya kalo ada file yang melakukan enkripsi file maka kemungkinan besar itu adalah ransomware. Contoh rules lainnya antivirus mencari proses yang berinteraksi dengan proses LSASS.exe, proses dengan signature dari vendor software bereputasi, sebuah proses yang mencoba tetap berjalan secara terus menerus, atau sebuah proses yang mencoba mengakses sebuah server C&C. Antivirus bikin skor terhadap file yang discan kemudian analisa statik akan menentukan probabilitas file tersebut adalah malware. Kekurangan heuristik adalah munculnya tingkat false positif, atau alarm palsu.
Mesin unpacking biasanya digunakan untuk mendekompresi sampel. Karena malware banyak menggunakan teknik packing atau kompresi untuk mengelabui antivirus. Biasanya mesin unpacking ini berbeda untuk setiap software packer. Teknik ini biasanya lambat tapi diperlukan.
Tulisan lengkapnya bisa dilihat disini:
https://www.hackers-arise.com/post/evading-antivirus-how-antivirus-works
Semoga bermanfaat!
Kategori
Tutorial Analisa Malware – Paul
Buat yang lagi belajar analisa malware ada tutorial bagus dari Paul. Dia pake tools Flare-VM dari mandiant, radare2 sama idapro. Dia bagi tutorialnya dalam beberapa tulisan. Bagian pertama tentang dasar analisa malware, dia jelasin tentang analisa statik dan ngasih contoh analisa sebuah keylogger, bisa dilihat disini:
Tulisan kedua dia ngasih contoh analisa maldocs (malware yang disisipin di dokumen office). Biasanya maldoc ini eksploitasi fungsi makro. bisa dilihat disini:
Bagian berikutnya dia ngebahas tentang teknik unpacking/dekripsi malware. Dia ngasih contoh malware dridex, Salah satu malware banking. Tulisannya bisa dilihat disini:
Tulisan berikutnya masih ngebahas teknik unpacking, tapi dia ngebahas sampel yang lebih kompleks. Dia contohin pake Ramnit:
Tulisan berikutnya dia ngebahas tentang cara ngerverse sampel, buat mempelajari berbagai cara kerja malwarenya, seperti koneksi ke server command & server (CNC) dan algoritma lainnya. Contoh yang dia bahas adalah ICEID loader:
Tulisan berikutnya dia ngebahas tentang berbagai teknik injeksi. Teknik ini biasanya dipake malware buat mengelabui antivirus (evasion). Diantaranya teknik dll injection:
Tulisannya detail dan mudah dipahami. Seru banget buat yang belajar analisa malware. Kayaknya masih bakalan ada lanjutannya tulisan om paul ini. thx om Paul. Semoga Bermanfaat!