Kategori
malware

Reverse Mango – Analisa Malware

  1. Persiapan Lingkungan Aman: seting Windows 7 32 bit/Windows 10/11 32-bit/64-bit lightweight sebagai VM guest.
  2. Install tools analisa statik: PEview, Dependency Walker, IDA Pro/Ghidra (disassembler/decompiler), Strings, ExifTool.
  3. Instal tools analisa dinamis: x64dbg (atau OllyDbg untuk 32-bit), WinDbg.
  4. Setel adaptor jaringan VM ke mode Host-Only atau Isolated Network (terputus dari internet). JANGAN gunakan mode NAT/Bridged.
  5. Buat snapshot (titik pemulihan) setelah instalasi OS dan alat.
  6. Alternatif bisa menggunakan tools online seperti Virustotal, Hybrid Analysis, Any.run
  7. Kerjakan Lab 01 RPISEC dari link berikut: https://github.com/RPISEC/Malware/tree/master/Labs/Lab_01 ; instruksi bisa dilihat di file pdf, sampel bisa dilihat di file zip
  8. Tutorial bisa dilihat di lecturer berikut : https://github.com/RPISEC/Malware/tree/master/Lectures/01_Introduction_and_Basic_Analysis

Have Fun!

Kategori
machine learning malware

Midalf – Multimodal image and Audio Late fusion for malware detection

Malware is getting smarter, and traditional detection often struggle to keep up. Most malware detection rely on just on type of data. But what if we could use multiple types of data to get a clearer picture of malware.

That’s exactly MIDALF (Multimodal Image and Audio Late Fusion for malware detection does. Our newly published research introduces a fresh approach to malware detection by combining image and audio representation to improve accuracy.

How does MIDALF work?

Instead of just looking at malware as a raw code, we transfoem it into two different formats: Images and Audio. We then use Self-supervised learning (SSL) and convolutional neural network (CNN) to extract useful patterns. Finally, we combine the insights from Image and Audio rerpesentation with late fusion to make better decision whether a file is malicious or not.

Why is this important?

Better detection – by using two different views of malware representation, we can catch threats that might slip past traditional methods

Less reliance on labeled data – SSL helps learn useful features without needing tons of labeled malware samples

Harder to evade – malware authors often try to bypass detection, but combining multiple data types makes that much more difficult.

Want to dive into the details? Check out our paper! https://rdcu.be/eaq8k

Paper kami tentang teknik deteksi malware menggunakan multimodal baru saja terbit. Pada paper ini kami mengembangkan metode deteksi malware dengan menggunakan teknik multimodal. Silahkan akses pada link berikut. https://rdcu.be/eaq8k

Kategori
Kuliah malware

Poster Penelitian

Minggu ini saya diminta mengumpulkan berkas-berkas revisi dan yudisium. Banyak juga berkas yang harus disiapkan. Salah satunya adalah membuat poster tentang penelitian saya. Ternyata gak gampang buat bikin poster penelitian. Ada 3 hari juga yang saya habiskan buat bikin poster ini (kelamaan galaunya). Setelah baca2 dan nonton beberapa video akhirnya saya tertarik dengan idenya Mike Morisson “Better Poster”. Dia punya beberapa ide untuk bikin poster yang menarik dan gak boring. Menurut dia, poster tuh jangan banyak tulisan, minimalis dan eye catching. Trus ada qr-code buat nampilin info lebih lanjut. Ternyata gak gampang buat ikutin sarannya dia. Walaupun saya udah pake template poster dia, cuman tetep aja susah buat ngilangin berbagai tulisan tentang penelitian saya. Jadinya beginilah poster yang saya buat.

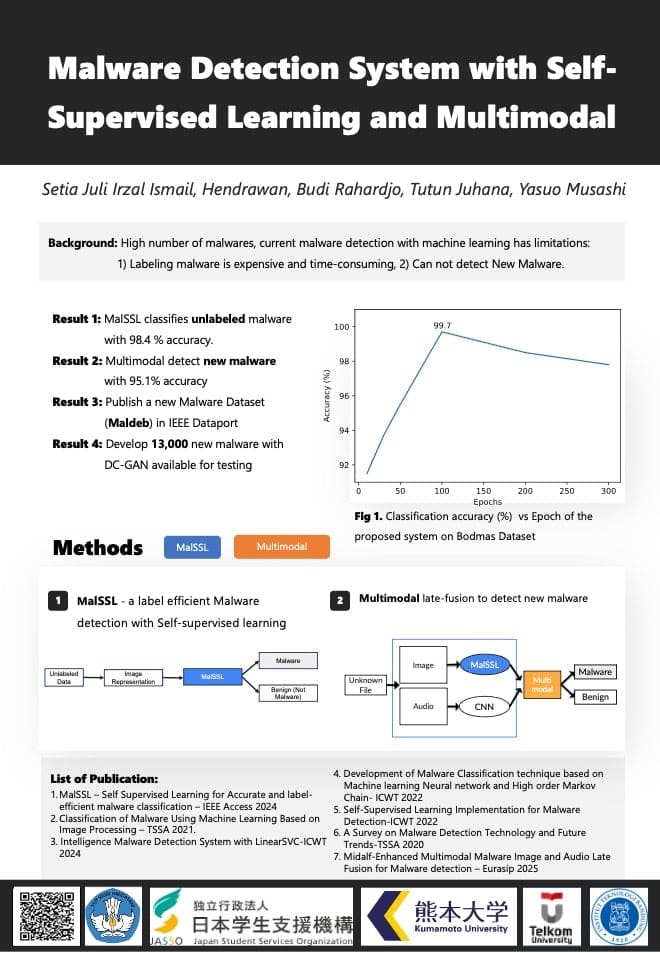
poster penelitian deteksi malware dengan ssl dan multimodal
poster penelitian teknik deteksi malware dengan ssl dan multimodal

Gimana? kayaknya masih terlalu banyak tulisan ya? buat yang tertarik dengan konsep better-posternya om morisson bisa dilihat videonya disini:

https://www.youtube.com/watch?v=1RwJbhkCA58

template posternya bisa dilihat disini:

https://osf.io/ef53g

oiya video om andy berikut ini juga bagus buat inspirasi bikin poster penelitian:

semoga bermanfaat!

Kategori
malware

Malware Detection System with Self-Supervised Learning and Multimodal

Malware has become a serious threat to the internet. According to antivirus company McAfee, an average of 588 malware attacks occurs every minute. The LockBit ransomware infected Indonesia National Data Center and caused the downtime of 282 Indonesian government institutions’ services for more than a week. Malware also caused economic losses. During 2023, it was reported that $1.1 trillion in ransomware payments were made.

To detect malware, antivirus still relies on signature-based and heuristic-based detection techniques. This technique is effective for detecting malware. However, malware signatures and heuristic rules are compiled by malware analysts manually. It takes time and special skills to detect malware and create a signature. With the growing number of malwares, an automatic malware detection process is required. For this reason, machine learning technology is implemented for malware detection. With machine learning, the malware detection process is carried out automatically. However, the implementation of machine learning on malware detection still faces several problems. First the dataset labeling process takes a significant amount of time. Second, machine learning is not yet capable of detecting new malware. This highlights the need for a new malware detection method.

In this study, a new malware detection method using machine learning is proposed to address these problems. The approach involves developing new detection techniques based on self-supervised learning methods and a multimodal architecture. Self-supervised learning techniques, which have been successfully applied in computer vision, achieve competitive results with supervised learning techniques but do not require an extensive labeling process.

A novel malware detection method based on self-supervised has been developed, eliminating the need for a large labeling process. New malware was detected using multimodal methods. Malware files were converted into images, and their patterns were analyzed. Assuming that new malware reused code from known malware, the multimodal identified new malware by recognizing patterns from previously identified malware. The multimodal architecture combines two malware detection methods: one using image representations and the other using audio representations.

The development of the proposed malware detection method is divided into three stages. The first stage involves developing a malware detection method using an image-based representation method with self-supervised learning (SSL). The second stage focuses on the development of a malware detection method utilizing audio representation with convolutional neural network (CNN). Finally, the third stage involves the development of multimodal architecture. The methods for all three stages are conducted using an experimental approach.

The novelty of this research lies in the development of MalSSL, a malware detection method that does not require an extensive labeling process and multimodal approach to recognize new malware. MalSSL, the proposed method based on self-supervised learning and image representation, achieves malware classification accuracy of 98.4% without the need for labeling. The multimodal architecture, which combines image and audio representations using a late fusion approach, can detect new malware variants with an accuracy of 95.1%. Additionally, it achieves an accuracy of 99.7% in classifying known malware.

Paper:

https://ieeexplore.ieee.org/document/10506513

code:

https://github.com/julismail/Self-Supervised

https://github.com/julismail/Midalf
Kategori
malware

Ransomware Brain Chipher

Saya baru baca blognya yohanes nugroho tentang ransomware brain cipher. Yohanes ini salah satu dewa reverse di Indonesia. Di blog itu dia share tentang reverse engineering ransomware brain cipher yang nyerang PDN. Disitu dia jelasin tentang Ransomware Lockbit, jadi brain cipher ini salah satu variannya lockbit. Walupun geng yang bikin lockbit ini udah di takedown, namun buildernya udah bocor, sehingga banyak muncul varian dari lockbit. Biasanya sebelum nyerang mereka bikin file locker.exe dan unlocker.exe. Locker.exe isinya public key, unlocker.exe isinya private key. locker.exe menghasilkan key yang unik. Malwarenya juga beda2, tergantung settingan config.json yang dipake.

Setiap locker.exe ini punya ID enkripsi yang unik. Ini buat si hacker ngenalin si korban pake kunci yang mana. Pas si korban kena ransom, file korban bakal terenkrip dan dia dapat pesan ransom, biasanya isinya alamat url yang harus dikunjungi (pake tor) dan ID enkripsi. Kalo orang buka alamat url tersebut dan masukin id enkripsi dia bisa chat sama si hacker. Lockbit ternyata udah sampe versi 3, sekarang pake algoritma Salsa20, dah gak pake AES, trus pake obfuscation juga. Yohanes dan temennya ternyata sempet menawarkan bantuan ke bssn buat ngereverse si brain cipher ini, cuman ya begitulah bssn kita. Dia coba cari sampel si ransomware dari IOC yang dishare BSSN.

Dari sampel yang dia dapet, menurut yohanes ada bug yang bisa dieksploitasi, yaitu bug keystream reuse, bahkan dia dah bikin POC nya. Dia menemukan kelemahan ransomware kalo misalnya ada 2 file di dalam satu folder, yang satu namanya pendek, yang satu namanya panjang, maka file yang namanye pendek tadi bisa dia dekrip isinya. Perbedaan panjang nama filenya harus minimal 82 karakter. Penjelasannya rada panjang tapi menarik.

tulisan yohanes bisa dilihat disini:

https://blog.compactbyte.com/2024/07/01/reverse-engineering-ransomware-brain-cipher-penyerang-pdn

tentang celah keamanan keystream reuse:

https://blog.calif.io/p/dissecting-lockbit-v3-ransomware#§keystream-reuse-vulnerability

Semoga bermanfaat!

Kategori
malware

Paper Malssl- klasifikasi malware dengan self-supervised learning

Alhamdulillah paper saya baru publish di IEEE access, judulnya MalSSL- Self-supervised learning for accurate and label efficient malware classification. Jadi ceritanya selama membuat sistem yang bisa melakukan klasifikasi malware dengan metode self-supervised learning (SSL). Jadi sekarang kan udah banyak tuh orang bikin sistem deteksi malware pake machine learning. Cuman umumnya buat training sistemnya masih perlu dataset berlabel (supervised learning). Nah untuk malware memberi label sebuah sampel sebagai malware maupun benign (bukan malware) itu perlu dilakukan analisa malware dulu. Analisa malware ini gak gampang, perlu skill dan waktu. Sementara sampel malware tuh ada banyak banget, konon menurut AV-Test (organisasi yang melakukan pengujian anti virus) ada sekitar 450.000 malware baru setiap harinya. Jadi di paper ini saya ngusulin penggunaan SSL. Dengan SSL, si mesin bisa mempelajari label sendiri. Sistemnya saya uji di 2 dataset, Malimg sama Maldeb. Hasil akurasinya lumayan bagus. Papernya bisa dilihat disini:

https://ieeexplore.ieee.org/document/10506513

Semoga bermanfaat!

Kategori
malware

Guest Lecture ITS

Rabu kemaren saya diminta mas Hatma senpai buat ngasih guest lecture kuliah manajemen insiden keamanan siber. Kuliahnya tentang pengenalan malware. Seru juga, ada banyak pertanyaan, diantaranya ada yang nanya tentang antivirus, tentang anaisa statik dll. Slidenya bisa dilihat disini

Semoga bermanfaat!

Kategori
malware

Tips analisa malware

Untuk melakukan analisa malware selalu ada resiko komputer kita terinfeksi. Lebih parah lagi kalo sampe nyebar ke jaringan. Jadi analisa malware harus dilakukan secara hati-hati. Berikut ini ada beberapa tips analisa malware yang aman:

  1. Idealnya gunakan komputer yang berbeda dengan komputer yang kita pake sehari-hari.
  2. Kalo pake VM, Gunakan sistem operasi yang berbeda dengan host. Misalnya VM nya windows, Hostnya ubuntu
  3. Mesin untuk analisa malware tidak terhubung ke jaringan
  4. Untuk transfer file menggunakan Flash disk (USB), kasih label yang jelas agar tidak tertukar. Misalnya pake tulisan warna merah, (berbahaya!!)
  5. Kalo transfer malware menggunakan shared folder, setting folder di VM hanya “readable” , jangan writeable
  6. Untuk OS Windows, gunakan (ACL) Access Control List untuk mencegah eksekusi. Walaupun begitu untuk file dengan format .msi masih bisa melakukan unpacking ke TEMP dan melakukan eksekusi.
  7. Pada windows gunakan ekstensi yang non-executable misalnya .vir, .bin Untuk mengubah ekstensi file sebaiknya tidak menggunakan explorer, baiknya pake script atau pake tools ReNamer. Hal ini untuk mencegah eksekusi malware secara tidak sengaja dan mencegah eksploit exec pada PE icon loading.
  8. Jangan jalankan tools analisis pada host yang tidak statik secara keseluruhan. Contohnya De4Dot tidak sepenuhnya statik, tergantung pada metoda deobfuscation. Kalo gak yakin lakukan analisa pada mesin analisa dinamik
  9. Ketika ngeshare sample, gunakan archive terenkripsi dengan password “infected”
  10. Jangan pernah klik links/URL/C2 (command & control server)
  11. Jangan juganakan fitur seperti clipboard sharing antara VM dan host
  12. Gunakan fake network

Referensi:

dari thread Karsten Hahn https://twitter.com/struppigel/status/1617384467731185665

Kategori
malware

Tutorial Analisa Malware – Paul

Buat yang lagi belajar analisa malware ada tutorial bagus dari Paul. Dia pake tools Flare-VM dari mandiant, radare2 sama idapro. Dia bagi tutorialnya dalam beberapa tulisan. Bagian pertama tentang dasar analisa malware, dia jelasin tentang analisa statik dan ngasih contoh analisa sebuah keylogger, bisa dilihat disini:

https://artik.blue/malware1

Tulisan kedua dia ngasih contoh analisa maldocs (malware yang disisipin di dokumen office). Biasanya maldoc ini eksploitasi fungsi makro. bisa dilihat disini:

https://artik.blue/malware2

Bagian berikutnya dia ngebahas tentang teknik unpacking/dekripsi malware. Dia ngasih contoh malware dridex, Salah satu malware banking. Tulisannya bisa dilihat disini:

https://artik.blue/malware3

Tulisan berikutnya masih ngebahas teknik unpacking, tapi dia ngebahas sampel yang lebih kompleks. Dia contohin pake Ramnit:

https://artik.blue/malware4

Tulisan berikutnya dia ngebahas tentang cara ngerverse sampel, buat mempelajari berbagai cara kerja malwarenya, seperti koneksi ke server command & server (CNC) dan algoritma lainnya. Contoh yang dia bahas adalah ICEID loader:

https://artik.blue/malware5

Tulisan berikutnya dia ngebahas tentang berbagai teknik injeksi. Teknik ini biasanya dipake malware buat mengelabui antivirus (evasion). Diantaranya teknik dll injection:

https://artik.blue/malware6

Tulisannya detail dan mudah dipahami. Seru banget buat yang belajar analisa malware. Kayaknya masih bakalan ada lanjutannya tulisan om paul ini. thx om Paul. Semoga Bermanfaat!

Kategori
malware

Top Malware 2021 – CISA

Cisa (cybersecurity and infrastructure security agency) alias badan keamanan US baru ngeluarin dokumen 2021 Top malware strains. Dokumen ini tentang malware yang paling berbahaya di tahun 2021, beserta penjelasan dan cara mitigasinya. Menurut CISA malware yang masuk list top malware 2021 adalah:

  1. Agent Tesla
  2. AZORult
  3. Formbook
  4. Ursnif
  5. LokiBot
  6. MOUSEISLAND
  7. NanoCore
  8. Qakbot
  9. Remcos
  10. Trickbot
  11. GootLoader

Qakbot dan ursnif adalah malware lama yang sekitar 10 tahunan, sementara malware lainnya udah beroperasi sekitar 5 tahun. Qakbot dan Trickbot digunakan untuk membentuk botnet. Botnet ini seringkali dipake juga untuk serangan ransomware. Trickbot seringkali menjadi pintu masuk ransomware conti. Tahun 2021 ini ada juga phising masal dengan malware Formbook, Agent Tesla dan Remcos, dengan tema Covid tujuannya untuk mencuri data dan credential.

Penjelasan lengkap tentang malware2 diatas bisa dilihat disini:

https://www.cisa.gov/uscert/ncas/alerts/aa22-216a

https://www.cisa.gov/uscert/sites/default/files/publications/aa22-216a-2021-top-malware-strains.pdf

Beberapa langkah pencegahan yang direkomendasikan CISA adalah:

  1. Update software termasuk OS, aplikasi, firmware
  2. Terapkan MFA (Multi Factor Authentication)
  3. Monitor RDP (remote desktop protocol)
  4. Backup data secara offline
  5. Adakan training dan program kesadaran keamanan kepada user.

CISA menyediakan signature snort juga terhadap malware tersebut disana. Semoga Bermanfaat!